COBIT

COBIT

            Es un modelo para el auditor la gestión de sistemas de información y tecnología.

HISTORIA:
            Lanzado en 1996 por ISACA por una investigación de expertos

PRINCIPALES BENEFICIOS:

-       Proporcionar serie de herramientas
-       Desarrollo de políticas
-       Cumplimiento de requerimientos de IT
-       Clara definición de propiedad y responsabilidad.


CARACTERISTICAS:

-       Orientado al negocio
-       Alinea estándares y regulaciones de “facto”
-       Basada en una revisión crítica y analítica de las tareas y actividades de IT
-       Alineada con estándares de control y auditoria de COSO, IFAC, ISACA etc.

PRINCIPIOS

-       Satisfacer requerimientos de información
-       Satisfacer requerimientos de Calidad
-       Satisfacer requerimientos de Fiduciarios

VERSIONES:
-       1
-       2
-       3
-       4
-       5 (2012) Ultima Versión


Resultado de imagen para COBIT

COSO

COSO

            Comisión voluntaria constituida por representantes de cinco organizaciones del sector privado de Estados Unidos de América.

INFORME DEL COSO

            Es un documento que contiene directrices para la implementación de gestión y control de sistemas de control


            Ventajas:

-       Dirección a la empresa para una visión global de riesgos
-       Prioriza los objetivos
-       Alinea los objetivos del grupo con los objetivos de unidades de riesgo
-       Implementa una nueva cultura.

EVOLUCION DEL COSO:

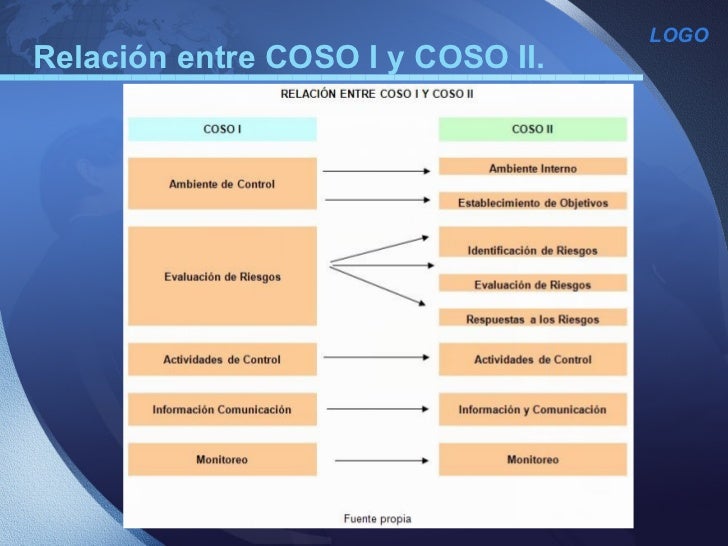
-       COSO I (1992) Control Integrado – Marco Integrado
-       COSO II (2004)
-       COSO III (2013)  Control Integrado – Marco Integrado

Los cambios de COSO del uno al tries en forma general el cambio y objetivo que busca el coso en su evolución es el Ambiente de Control Interno Adecuado.


Resultado de imagen para COSO
Resultado de imagen para coso 1 2 y 3
Resultado de imagen para coso 2013


ESTANDARES Y METODOLOGÍAS INTERNACIONALES DE AUDITORIA DE SISTEMAS DE INFORMACION

¿Qué es la metodología de Auditoria de SI?

*          Un camino estructurado de forma lógica para asegurar el éxito de proyectos de auditoria de informática.

*          Un grupo de etapas que pueden adaptarse a empresas pequeñas, medianas y grandes de cualquier giro para planear y desarrollar proyectos de auditoría en informática.


ESTÁNDARES DE AUDITORÍA DE SISTEMAS

Definen los requerimientos obligatorios para la auditoria de sistemas y la generación de informes. Una auditoría se realiza con base a un patrón o conjunto de directrices o buenas prácticas sugeridas. Existen estándares orientados a servir como base para auditorías de informática. Uno de ellos es COBIT (Objetivos de Control de la Tecnologías de la Información), dentro de los objetivos definidos como parámetro, se encuentra el “Garantizar la Seguridad de los Sistemas”. Adicional a este estándar podemos encontrar el estándar ISO 27002, el cual se conforma como un código internacional de buenas prácticas de seguridad de la información, este puede constituirse como una directriz de auditoría apoyándose de otros estándares de seguridad de la información que definen los requisitos de auditoría y sistemas de gestión de seguridad, como lo es el estándar ISO 27001


El objetivo de los Estándares de Auditoria es informar:

Informar a los auditores de sistemas el mínimo nivel aceptado para resolver las responsabilidades profesionales precisadas en el código de ética profesional de ISACA para auditores de sistemas de información.
 A las gerencias y otras partes interesadas sobre las expectativas de la profesión concernientes a quienes la practican. Proveer información sobre el cómo cumplir con los estándares de la Auditoria de Sistemas.


Metodología y Estándares

* Utilización de metodologías, instrumentos y procedimientos operativos propios. 

* En la planificación de las auditorias informáticas Empleo de marcos referenciales para la declaración de los objetivos del control.

* En el desarrollo de las auditorias informáticas empleo de herramientas de auditoría específicas.

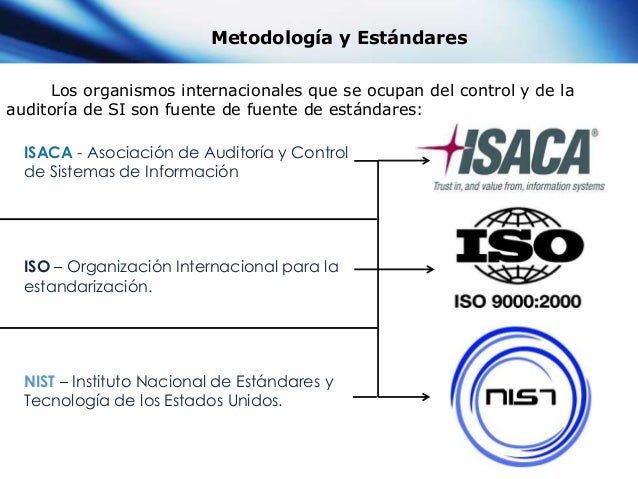
Los organismos internacionales que se ocupan del control y de la auditoría de SI son fuente de fuente de estándares:

ISACA - Asociación de Auditoría y Control de Sistemas de Información
ISO 17799 – Organización Internacional para la estandarización. 
CertifiedInformation Security Manager, CISM - También ISACA provee la Certificación para la Administración de la Seguridad de la Información del cual intenta garantizar que existan administradores de seguridad de TI que tengan los conocimientos necesarios para reducir el riesgo y proteger a la organización. 
NIST – Instituto Nacional de Estándares y Tecnología de los Estados Unidos.
En la actualidad existen tres tipos de metodologías de auditoria informática:

* R.O.A. (RISK ORIENTED APPROACH), diseñada por Arthur Andersen.  

* CHECKLIST o cuestionarios.

* AUDITORIA DE PRODUCTOS (por ejemplo, Red Local Windows NT; sistemas de Gestión de base de Datos DB2; paquete de seguridad RACF, etc.).


En sí las tres metodologías están basadas en la minimización de los riesgos, que se conseguirá en función de que existan los controles y de que éstos funcionen. En consecuencia el auditor deberá revisar estos controles y su funcionamiento. Las metodologías de auditoría de SI son de tipo cualitativo/subjetivo. Se puede decir que son subjetivas por excelencia. Están basadas en profesionales de gran nivel de experiencia y formación, capaces de dictar recomendaciones técnicas, operativas y jurídicas, que exigen en gran profesionalidad y formación continua.

Solo existen dos tipos de metodologías para la auditoria de SI:

Controles Generales.- Son el producto estándar de los auditores profesionales. El objetivo aquí es dar una opinión sobre la fiabilidad de los datos del computador para la auditoría financiera, es resultado es escueto y forma parte del informe de auditoría, en donde se hacen notar las vulnerabilidades encontradas. Están desprestigiadas ya que dependen en gran medida de la experiencia de los profesionales que las usan.

Metodologías de los auditores internos.- Están formuladas por recomendaciones de plan de trabajo y de todo el proceso que se debe seguir. También se define el objetivo de la misma, que habrá que describirlo en el memorando de apertura al auditado. De la misma forma se describe en forma de cuestionarios genéricos, con una orientación de los controles a revisar. El auditor interno debe crear sus metodologías necesarias para auditar los distintos aspectos o áreas en el plan auditor

ISO 17799

Surgida de la norma británica BS 7799, la norma ISO 17799 ofrece instrucciones y recomendaciones para la administración de la seguridad.
La norma 17799 también ofrece una estructura para identificar e implementar soluciones para los siguientes riesgos:
• Política de seguridad: escribir y comunicar la política de seguridad de la compañía
• Organización de seguridad: definir los roles y las responsabilidades. Monitorear a los socios y a las empresas tercerizadas
• Clasificación y control de activos: llevar un inventario de los bienes de la compañía y definir cuán críticos son así como sus riesgos asociados
• Seguridad del personal: contratación, capacitación y aumento de concientización relacionadas a la seguridad
• Seguridad física y del entorno: área de seguridad, inventarios del equipamiento de seguridad
• Comunicación / Administración de operaciones: procedimientos en caso de accidente, plan de recuperación, definición de niveles de servicio y tiempo de recuperación, protección contra programas ilegales, etc.
• Control de acceso: establecimiento de controles de acceso a diferentes niveles (sistemas, redes, edificios, etc.)
• Desarrollo y mantenimiento del sistema: consideración de la seguridad en sistemas desde el diseño hasta el mantenimiento
• Plan de continuidad empresarial: definición de necesidades en términos de disponibilidad, recuperación de tiempo y establecimiento de ejercicios de emergencia

• Contratación: respeto por la propiedad intelectual, las leyes y las reglamentaciones de la compañía


Resultado de imagen para estandares y metodologias de sistemas de informacion 
Resultado de imagen para estandares y metodologias de sistemas de informacion

SEGURIDAD INFORMATICA


Resultado de imagen para SEGURIDAD INFORMATICA

SEGURIDAD INFORMATICA

¿Qué es la Seguridad Informática?

Se tiene entendido que ningún sistema es seguro, por la cual siempre se ha tenido en cuenta el lugar por respaldar la seguridad informática de empresas y seguridad informática personal ante ello nos referimos a poder proteger nuestra información de una o mil maneras.

Software de Seguridad

Software se refiere a todo sistema informático la cual se encarga de analizar cualquier transacción, información y datos detectando y eliminando amenazas que puedan repercutir en nuestra seguridad informática

Amenazas de Software

Dentro de ellas tenemos, Virus, Sniffers, programas que revientas passwords o contraseñas, caballos de troya como virus, espías y gusanos

Seguridad contra amenazas de Software

Como seguridad para cualquier amenaza de software encontramos programas como antivirus, cortafuegos, herramientas de encriptación y optimizadotes de sistemas, utilitarios, anti-rootkits etc.

Tipos de Seguridad Informática

SEGURIDAD DE HARDWARE: Dentro del Hardware que se refiere al exterior del equipo de cómputo u otro equipo de informática puede ser un sistema que se relacione con el tráfico o conexión de Internet o red.

SEGURIDAD DE SOFTWARE: Como anteriormente se había hablado  de la que tenemos como seguridad contra amenazas de software para ello tenemos programas como Antivirus, optimizadores, todo aquel programa relacionado a la protección de la seguridad informática


SEGURIDAD DE RED: Relacionado con las  2 seguridades anteriores de HARDWARE Y SOFTWARE ya que es el intermedio entre ellos, la cual se refiere mas a los AntiSpyware.

SOFTWARE DE AUDITORIA DE SISTEMAS

SOFTWARE DE AUDITORIA DE SISTEMAS

La tecnología va aumentando cada día más y trascendiendo más de nuestras necesidades con el fín de abarcar todo y prevenir ante nuevos sucesos, y es así también es como el auditor también debe estar conectado, vinculado y aparentándose con la tecnología y sobre todo con el software necesario para realizar auditorias de sistemas   siendo muy útil par sus ejercicio y periodo de encargo. 

Para ello un buen software de que le permite al auditor realizar su trabajo de manera correcta determinamos los siguientes programas que para un auditor le puedan ser muy útil en la Auditoria de Sistemas.


ManagePC es un programa para hacer inventarios de todos los aspectos de las máquinas que pertenecen a un mismo dominio.

Con ManagePC puedes conocer el hardware disponible en cada uno de las máquinas, los servicios operativos, el software instalado, los procesos activos en cada momento y administrar los usuarios y los grupos habilitados en el dominio.


WinAudit te inventariará toda la información. Se trata de un programa totalmente gratuito que analiza tu PC y en pocos segundos te muestra toda la información referente a programas instalados, sistema operativo, procesador, memoria, discos duros, etc.

Su uso e instalación no pueden ser más sencillos. Una vez descargado el programa descomprímelo, no requiere instalación, y comienza a inventariar (pulsando Recolectar). En breves instantes tendrás una impresionante lista, con todos los datos perfectamente agrupados, con todo lo que habita en tu PC


es una utilidad que te permitirá realizar audiciones o inventarios de los programas y el hardware instalado en una red de ordenadores.

Con Inventory puedes averiguar, para cada uno de los terminales de una misma red, las versiones y programas que tienen instalados, los respectivos números de serie y las características técnicas de cada máquina.

Inventory permite guardar los listados en una base de datos Access, en formato MS SQL o MSDE. De esta manera, es posible servir los informes a terceros sin realizar conversiones adicionales que puedan modificar su estructura original.

PCS Inventario es una utilidad muy simple que analiza, detecta y te muestra una lista con el hardware del equipo y el software instalado.

Como opciones, permite hacer un inventario sólo de hardware, sólo de software o ambos a la vez

Resultado de imagen para managepc 2.5.0.18. Imagen relacionada
Resultado de imagen para programa Inventory Resultado de imagen para PCS Inventario


HERRAMIENTAS Y TÉCNICAS DEL AUDITOR DE SISTEMAS


Las herramientas son el conjunto de elementos que permiten llevar a cabo las acciones definidas en las técnicas. Las herramientas utilizadas son: cuestionarios, entrevistas, checklist, trazas y software de interrogación.

Los cuestionarios es la herramienta punto de partida que permiten obtener información y documentación de todo el proceso de una organización, que piensa ser auditado.

El auditor debe realizar una tarea de campo para obtener la información necesaria, basado en evidencias o hechos demostrables. Inicia su trabajo solicitando que se cumplimenten los cuestionarios enviados a las personas correspondientes, marcadas por el auditor. Los cuestionarios no tienen que ser los mismos en caso de organizaciones distintas, ya que deben ser específicos para cada situación.

La fase de cuestionarios puede omitirse si el auditor ha podido recabar la información por otro medio.

La segunda herramienta a utilizar es la entrevista, en la que llega a obtener información más específica que la obtenida mediante cuestionarios, utilizando el método del interrogatorio, con preguntas variadas y sencillas, pero que han sido convenientemente elaboradas.

La tercera herramienta que se utiliza es el checklist, conjunto de preguntas respondidas en la mayoría de las veces oralmente, destinados principalmente a personal técnico. Por estos motivos deben ser realizadas en un orden determinado, muy sistematizadas, coherentes y clasificadas por materias, permitiendo que el auditado responda claramente.

Existen dos tipos de filosofía en la generación de checklists:

De rango: las preguntas han de ser puntuadas en un rango establecido (por ejemplo de 1 a 5, siendo 1 la respuesta más negativa y 5 la más positiva)
Binaria: las respuestas sólo tienen dos valores (de ahí su nombre) cuya respuesta puede ser Si o No.


METODOLOGIA DE AUDITORIA DE SISTEMAS

METODOLOGÍA DE UNA AUDITORÍA DE SISTEMAS

Existen algunas metodologías de Auditorías de Sistemas y todas dependen de lo que se pretenda revisar o analizar, pero como estándar analizaremos las cuatro fases básicas de un proceso de revisión:

• Estudio preliminar
• Revisión y evaluación de controles y seguridades
• Examen detallado de áreas criticas
• Comunicación de resultados

Estudio preliminar.- Incluye definir el grupo de trabajo, el programa de auditoría, efectuar visitas a la unidad
informática para conocer detalles de la misma, elaborar un cuestionario para la obtención de información para evaluar preliminarmente el control interno, solicitud de plan de actividades, Manuales de políticas, reglamentos, Entrevistas con los principales funcionarios del PAD.

Revisión y evaluación de controles y seguridades.- Consiste de la revisión de los diagramas de flujo de procesos, realización de pruebas de cumplimiento de las seguridades, revisión de aplicaciones de las áreas criticas, Revisión de procesos históricos (backups), Revisión de documentación y archivos, entre otras actividades.

Examen detallado de áreas criticas.-Con las fases anteriores el auditor descubre las áreas criticas y sobre ellas hace un estudio y análisis profundo en los que definirá concretamente su grupo de trabajo y la distribución de carga del mismo, establecerá los motivos, objetivos, alcance Recursos que usará, definirá la metodología de trabajo, la duración de la auditoría, Presentará el plan de trabajo y analizará detalladamente cada problema encontrado con todo lo anteriormente analizado.

Comunicación de resultados.- Se elaborará el borrador del informe a ser discutido con los ejecutivos de la empresa hasta llegar al informe definitivo, el cual se presentará esquemáticamente en forma de matriz, cuadros o redacción simple y concisa que destaque los problemas encontrados, los efectos y las recomendaciones de la Auditoría.

Resultado de imagen para PROCESOS Y TECNICAS DE AUDITORIA DE SISTEMAS