METODOLOGIA DE AUDITORIA DE SISTEMAS

METODOLOGÍA DE UNA AUDITORÍA DE SISTEMAS

Existen algunas metodologías de Auditorías de Sistemas y todas dependen de lo que se pretenda revisar o analizar, pero como estándar analizaremos las cuatro fases básicas de un proceso de revisión:

• Estudio preliminar
• Revisión y evaluación de controles y seguridades
• Examen detallado de áreas criticas
• Comunicación de resultados

Estudio preliminar.- Incluye definir el grupo de trabajo, el programa de auditoría, efectuar visitas a la unidad
informática para conocer detalles de la misma, elaborar un cuestionario para la obtención de información para evaluar preliminarmente el control interno, solicitud de plan de actividades, Manuales de políticas, reglamentos, Entrevistas con los principales funcionarios del PAD.

Revisión y evaluación de controles y seguridades.- Consiste de la revisión de los diagramas de flujo de procesos, realización de pruebas de cumplimiento de las seguridades, revisión de aplicaciones de las áreas criticas, Revisión de procesos históricos (backups), Revisión de documentación y archivos, entre otras actividades.

Examen detallado de áreas criticas.-Con las fases anteriores el auditor descubre las áreas criticas y sobre ellas hace un estudio y análisis profundo en los que definirá concretamente su grupo de trabajo y la distribución de carga del mismo, establecerá los motivos, objetivos, alcance Recursos que usará, definirá la metodología de trabajo, la duración de la auditoría, Presentará el plan de trabajo y analizará detalladamente cada problema encontrado con todo lo anteriormente analizado.

Comunicación de resultados.- Se elaborará el borrador del informe a ser discutido con los ejecutivos de la empresa hasta llegar al informe definitivo, el cual se presentará esquemáticamente en forma de matriz, cuadros o redacción simple y concisa que destaque los problemas encontrados, los efectos y las recomendaciones de la Auditoría.

Resultado de imagen para PROCESOS Y TECNICAS DE AUDITORIA DE SISTEMAS

PROCEDIMIENTOS DE AUDITORIA DE SISTEMAS

PROCEDIMIENTOS  DE AUDITORIA DE SISTEMAS

Se requieren varios pasos para realizar una auditoría. El auditor de sistemas debeevaluar los riesgos globales y luego desarrollar un programa de auditoría queconsta de objetivos de control y procedimientos de auditoría que deben satisfaceresos objetivos.

 
PROCEDIMIENTOS DE AUDITORIA SE SISTEMAS
Se requieren varios pasos para realizar una auditoría. El auditor de sistemas debeevaluar los riesgos globales y luego desarrollar un programa de auditoría queconsta de objetivos de control y procedimientos de auditoría que deben satisfacer esos objetivos.El proceso de auditoría exige que el auditor de sistemas reúna:
PLANIFICACIÓN DE LA AUDITORÍA
Una planificación adecuada es el primer paso necesario para realizar auditorías desistema eficaces. El auditor de sistemas debe comprender el ambiente del negocioen el que se ha de realizar la auditoría así como los riesgos del negocio y controlasociado.
 
Procedimientos de auditoría .
 
Algunos ejemplos de procedimientos de auditoría son: Revisión de ladocumentación de sistemas e identificación de los controles existentes. Entrevistascon los especialistas técnicos a fin de conocer las técnicas y controles aplicados.Utilización de software de manejo de base de datos para examinar el contenido delos archivos de datos. Técnicas de diagramas de flujo para documentar aplicacionesautomatizadas.
Desarrollo del programa de auditoría.
 Un programa de auditoría es un conjunto documentado de procedimientosdiseñados para alcanzar los objetivos de auditoría planificados. El esquema típicode un programa de auditoría incluye lo siguiente:
a.
Tema de auditoría:
Donde se identifica el área a ser auditada.
 
b.
Objetivos de Auditoría:
Donde se indica el propósito del trabajo deauditoría a realizar.
 
c.
Alcances de auditoría:
Aquí se identifica los sistemas específicos ounidades de organización que se han de incluir en la revisión en un períodode tiempo determinado.
d.
Planificación previa:
Donde se identifica los recursos y destrezas que senecesitan para realizar el trabajo así como las fuentes de información parapruebas o revisión y lugares físicos o instalaciones donde se va auditar.
e.
Procedimientos de auditoría para:
 
• Recopilación de datos.
• Identificación de lista de personas a entrevistar.
•Identificación y seleccion del enfoque deltrabajo
• Identificación y obtención de políticas, normas ydirectivas.
•Desarrollo de herramientas y metodología paraprobar y verificar los controles existentes.
• Procedimientos para evaluar los resultados delas pruebas y revisiones.
•Procedimientos de comunicación con lagerencia.
•Procedimientos de seguimiento.
Asignación de Recursos de auditoría.
La asignación de recursos para el trabajo de auditoría debe considerar las técnicasde administración de proyectos las cuales tienen los siguientes pasos básicos:Desarrollar un plan detallado: El plan debe precisar los pasos a seguir para cadatarea y estimar de manera realista, el tiempo teniendo en cuenta el personaldisponible. Contrastar la actividad actual con la actividad planificada en el proyecto:debe existir algún mecanismo que permita comparar el progreso real con loplanificado. Generalmente se utilizan las hojas de control de tiempo. Ajustar el plany tomar las acciones correctivas: si al comparar el avance con lo proyectado sedetermina avances o retrasos, se debe reasignar tareas
Técnicas de recopilación de evidencias.
La recopilación de material de evidencia es un paso clave en el proceso de laauditoría, el auditor de sistemas debe tener conocimiento de cómo puede recopilarla evidencia examinada. Algunas formas son las siguientes:
•Revisión de las estructuras organizacionales de sistemas de información.
  •Revisión de documentos que inician el desarrollo del sistema,especificaciones de diseño funcional, historia de cambios a programas,manuales de usuario, especificaciones de bases de datos, arquitectura dearchivos de datos, listados de programas, etc.; estos no necesariamente seencontrarán en documentos, si no en medios magnéticos para lo cual elauditor deberá conocer las formas de recopilarlos mediante el uso delcomputador.
• Entrevistas con el personal apropiado, las cuales deben tener una naturalezade descubrimiento no de acusatoria.
• Observación de operaciones y actuación de empleados, esta es una técnicaimportante para varios tipos de revisiones, para esto se debe documentarcon el suficiente grado de detalle como para presentarlo como evidencia deauditoría.
 
• Auto documentación, es decir el auditor puede preparar narrativas en base asu observación, flujogramas, cuestionarios de entrevistas realizados.Aplicación de técnicas de muestreo para saber cuando aplicar un tipoadecuado de pruebas (de cumplimiento o sustantivas) por muestras.
• Utilización de técnicas de auditoría asistida por computador CAAT, consisteen el uso de software genérico, especializado o utilitario.
Evaluación de fortalezas y debilidades de auditoría.
Luego de desarrollar el programa de auditoría y recopilar evidencia de auditoría, elsiguiente paso es evaluar la información recopilada con la finalidad de desarrollaruna opinión. Para esto generalmente se utiliza una matriz de control con la que seevaluará el nivel de los controles identificados, esta matriz tiene sobre el ejevertical los tipos de errores que pueden presentarse en el área y un eje horizontallos controles conocidos para detectar o corregir los errores, luego se establece unpuntaje (puede ser de 1 a 10 ó 0 a 20
Informe de auditoría.
Los informes de auditoría son el producto final del trabajo del auditor de sistemas,este informe es utilizado para indicar las observaciones y recomendaciones a lagerencia, aquí también se expone la opinión sobre lo adecuado o lo inadecuado delos controles o procedimientos revisados durante la auditoría, no existe un formatoespecífico para exponer un informe de auditoría de sistemas de información, perogeneralmente tiene la siguiente estructura o contenido:
• Introducción al informe, donde se expresara los objetivos de la auditoría, elperíodo o alcance cubierto por la misma, y una expresión general sobre lanaturaleza o extensión de los procedimientos de auditoría realizados.
• Observaciones detalladas y recomendaciones de auditoría.
• Respuestas de la gerencia a las observaciones con respecto a las accionescorrectivas.
• Conclusión global del auditor expresando una opinión sobre los controles yprocedimientos revisados.
Seguimiento de las observaciones de auditoría.
 El trabajo de auditoría es un proceso continuo, se debe entender que no serviría denada el trabajo de auditoría si no se comprueba que las acciones correctivastomadas por la gerencia, se están realizando, para esto se debe tener un programade seguimiento, la oportunidad de seguimiento dependerá del carácter crítico de lasobservaciones de auditoría. El nivel de revisión de seguimiento del auditor desistemas dependerá de diversos factores, en algunos casos el auditor de sistemastal vez solo necesite inquirir sobre la situación actual, en otros casos tendrá quehacer una revisión más técnica del sistema.


AUDITOR DE SISTEMAS


AUDITOR DE SISTEMAS

VENTAJAS Y DESVENTAJAS
Ventajas

-         Facilita una ayuda primordial a la dirección al evaluar de forma relativamente independiente los sistemas de organización y de administración.
-         Facilita una evaluación global y objetiva de los problemas de la empresa, que generalmente suelen ser interpretados de una manera parcial por los departamentos afectados.
-         Pone a disposición de la dirección un profundo conocimiento de las operaciones empresariales, proporcionado por el trabajo de verificación de los datos y financieros.
-         Contribuye eficazmente a evitar las actividades rutinarias y la inercia burocrática que generalmente se desarrollan en las grandes empresas.
-         Favorece la protección de los intereses y bienes de la empresa frente a terceros.

Desventajas

-         El grado de objetividad es menor que las auditorías externas.
-         La responsabilidad del auditor se limita a aquella que emerge del correspondiente contrato de trabajo.
-         Puede crear conflictos con personal que sea afectado por el estudio.

CERTIFICACIONES PARA EL AUDITOR DE SISTEMAS
CISA –ISACA
La Certificación de Auditor de Sistemas de Información (Certified Information Systems Auditor,CISA), es la principal Certificación de ISACA, desde 1978. 

La acreditación CISA es una certificación reconocida universalmente para profesionales en auditoría, control y seguridad de SI. La certificación ha sido obtenida por más de 125.000 profesionales en todo el mundo.

ISACA (Systems Audit and Control Association)
Es una organización independiente, sin fines de lucro, ISACA participa en el desarrollo, adopción y utilización globalmente aceptada, líder en la industria del conocimiento y las prácticas de los sistemas de información.

 ISACA proporciona orientación práctica, puntos de referencia y otras herramientas eficaces para todas las empresas que utilizan sistemas de información. A través de sus servicios y orientación integral, ISACA define las funciones de los sistemas gobernabilidad, seguridad, auditoría y aseguramiento de profesionales de la información en todo el mundo. Los marcos de gobernanza COBIT, Val IT y riesgo y las certificaciones CISA, CISM, CGEIT y forma son marcas ISACA respetados y utilizados por estos profesionales en beneficio de sus empresas.
-          Membrecía y Comunidad
-          Reconocimiento Profesional
-         Orientación y Prácticas
-          Desarrollo Profesional
 Resultado de imagen de AUDITOR DE SISTEMAS

Procedimientos y Técnicas de Auditoria

Procedimientos y Técnicas de Auditoria

Se requieren varios pasos para realizar una auditoria. El auditor de sistemas debe evaluar los riesgos globales y luego desarrollar un programa de auditoria que consta de objetivos de control y procedimientos de auditoria que deben satisfacer esos objetivos. El proceso de auditoria exige que el auditor de sistemas reúna evidencia, evalúe fortalezas y debilidades de los controles existentes basado en la evidencia recopilada, y que prepare un informe de auditoria que presente esos temas en forma objetiva a la gerencia. Asimismo, la gerencia de auditoria debe garantizar una disponibilidad y asignación adecuada de recursos para realizar el trabajo de auditoria, además de las revisiones de seguimiento sobre las acciones correctivas emprendidas por la gerencia.

Planificación de la auditoria

Una planificación adecuada es el primer paso necesario para realizar auditorias de sistema eficaces. El auditor de sistemas debe comprender el ambiente del negocio en el que se ha de realizar la auditoria, así como los riesgos del negocio y control asociado. A continuación se mencionan algunas de las áreas que deben ser cubierta durante la planificación de la auditoria.

a) Comprensión del negocio y de su ambiente

Al planificar una auditoria, el auditor informático debe tener una comprensión de suficiente del ambiente total que se revisa. Debe incluir una comprensión general de las diversas prácticas comerciales y funciones relacionadas con el tema de la auditoria, así como los tipos de sistemas que se utilizan. El auditor informático también debe comprender el ambiente normativo en el que opera el negocio. Por ejemplo, a un banco se le exigirá requisitos de integridad de sistemas de información y de control que no están presentes en una empresa manufacturera. Los pasos que puede llevar a cabo un auditor informático para obtener una comprensión del negocio son:
  • Recorrer las instalaciones del ente.
  • Lectura de material sobre antecedentes que incluyan publicaciones sobre esa industria, memorias e informes financieros.
  • Entrevistas a gerentes claves para comprender los temas comerciales esenciales.
  • Estudio de los informes sobre normas o reglamentos.
  • Revisión de planes estratégicos a largo plazo.
  • Revisión de informes de auditorias anteriores.

b) Riesgo y materialidad de auditoria.

Se pueden definir los riesgos de auditoria como aquellos riesgos de que la información pueda tener errores materiales o que el auditor de sistemas no pueda detectar un error que ha ocurrido. Los riesgos en auditoria pueden clasificarse de la siguiente manera:
  • Riesgo Inherente: Cuando un error material no se pueda evitar que suceda porque no existen controles compensatorios relacionados que se puedan establecer.
  • Riesgo de Control: Cuando un error material no puede ser evitado o detectado en forma oportuna por el sistema de control interno.
  • Riesgo de Detección: Es el riesgo de que el auditor realice pruebas exitosas a partir de un procedimiento inadecuado. El auditor puede llegar a la conclusión de que no existen errores materiales cuando en realidad los hay.
La palabra "material" utilizada con cada uno de estos componentes o riesgos, se refiere a un error que debe considerarse significativo cuando se lleva a cabo una auditoria. En una auditoria de sistemas de información, la definición de riesgos materiales depende del tamaño o importancia del ente auditado así como de otros factores. El auditor de sistemas debe tener una cabal comprensión de estos riesgos de auditoria al planificar. Una auditoria tal vez no detecte cada uno de los potenciales errores en un universo, Pero, si el tamaño de la muestra es lo suficientemente grande, o se utilizan procedimientos estadísticos adecuados se llega a minimizar la probabilidad del riesgo de detección.
De manera similar, al evaluar los controles internos, el auditor informático debe percibir que en un sistema dado se puede detectar un error mínimo, pero ese error combinado con otros, puede convertirse en un error material para todo el sistema. La materialidad en la auditoria de sistemas debe ser considerada en términos del impacto potencial total para el ente en lugar de alguna medida basado en lo monetario.

c) Técnicas de evaluación de riesgos.

Al determinar que áreas funcionales o temas de auditoria  deben auditarse, el auditor de sistemas puede enfrentarse ante una gran variedad de temas candidatos a la auditoria, el auditor informático debe evaluar esos riesgos y determinar cuales de esas áreas de alto riesgo debe ser auditada. Existen cuatro motivos por los que se utiliza la evaluación de riesgos, estos son:
  • Permitir que la gerencia asigne recursos necesarios para la auditoria.
  • Garantizar que se ha obtenido la información pertinente de todos los niveles gerenciales, y garantiza que las actividades de la función de auditoria se dirigen correctamente a las áreas de alto riesgo y constituyen un valor agregado para la gerencia.
  • Constituir la base para la organización de la auditoria a fin de administrar eficazmente el departamento.
  • Proveer un resumen que describa como el tema individual de auditoria se relaciona con la organización global de la empresa así como los planes del negocio.

d) Objetivos de controles y objetivos de auditoria.

El objetivo de un control es anular un riesgo siguiendo alguna metodología, el objetivo de auditoria es verificar la existencia de estos controles y que estén funcionando de manera eficaz, respetando las políticas de la empresa y los objetivos de la empresa. Así pues tenemos por ejemplo como objetivos de auditoria de sistemas los siguientes: La información de los sistemas de información deberá estar resguardada de acceso incorrecto y se debe mantener actualizada. Cada una de las transacciones que ocurren en los sistemas es autorizada y es ingresada una sola vez. Los cambios a los programas deben ser debidamente aprobados y probados. Los objetivos de auditoria se consiguen mediante los procedimientos de auditoria.

e) Procedimientos de auditoria.

Algunos ejemplos de procedimientos de auditoria son:
  • Revisión de la documentación de sistemas e identificación de los controles existentes.
  • Entrevistas con los especialistas técnicos a fin de conocer las técnicas y controles aplicados.
  • Utilización de software de manejo de base de datos para examinar el contenido de los archivos de datos.
  • Técnicas de diagramas de flujo para documentar aplicaciones automatizadas. 


  • Resultado de imagen de tecnicas y procedimientos de auditoria de sistemas


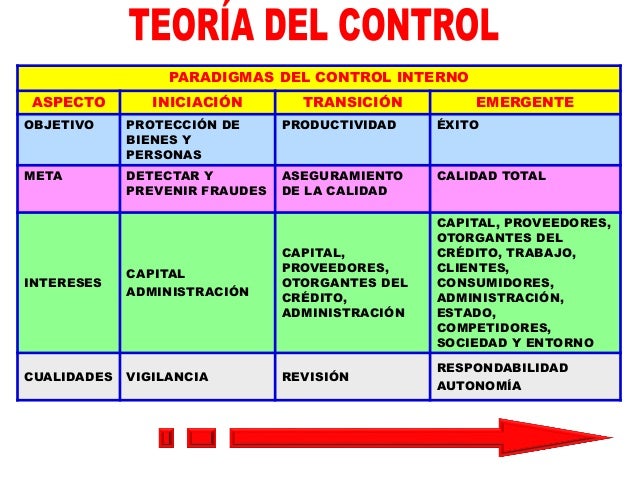
PARADIGMA DE CONTROL DE INTERNO Y EL COSO

Después del estudio realizado por la comisión COSO, y a propuesta de esta, el enfoque de la definición de control interno cambió su enfoque tradicional, logrando una amplia aceptación internacional y produciéndose un cambio de PARADIGMA. 

La parte más importante de la definición COSO es que se alcanzaran los objetivos. Ya que los controles internos no pueden ser elementos restrictivos sino que posibiliten los procesos, permitiendo y promoviendo la consecución de los objetivos porque se refieren a los riesgos a superar para alcanzarlos. Y
que no se trata solo de los objetivos relacionados con la información financiera y el cumplimiento de la normativa, sino también de las operaciones de gestión.

A lo que añadiremos los objetivos vinculados con la Estrategia. De esta manera se valorizan las tareas de evaluación y perfeccionamiento de los controles internos y los convierte en responsabilidad de todos.
Reflexionando sobre este último aspecto los autores opinan que el informe COSO deja implícita la necesidad de que los controles establecidos en su alcance conduzcan a la organización al cumplimiento de sus objetivos, pero solo enfatiza tres ámbitos: cumplimiento de las operaciones, fiabilidad de la
información financiera y cumplimiento de las leyes, quedando deficitario el objetivo estratégico y cuando no se atienden los controles con ese alcance se puede poner en riesgo el cumplimiento de la visión y misión establecidas.

Resultado de imagen de PARADIGMAS de control interno 

BASE DE DATOS Y LA AUDITORIA

BASE DE DATOS Y LA AUDITORIA

Para definir de forma sencilla el concepto de "auditoría de base de datos" es importante partir de los dos términos que engloba. En este sentido, la palabra auditoría alude a la revisión y verificación de una determinada actividad, en este caso relacionada con la información almacenada en bancos de datos.
Las bases de datos, como es bien sabido, se componen de conjuntos de datos y están caracterizadas por una serie de rasgos, como la independencia e integridad de los datos, las consultas complejas, respaldo y recuperación, redundancia mínima o, entre otros, la seguridad de acceso y auditoría.


Auditoría de base de datos: qué es y para qué sirve

La auditoría de base de datos, finalmente, es un proceso implementado por los auditores de sistemas con el fin de auditar los accesos a los datos, por lo general siguiendo bien una metodología basada en un checklist que contempla los puntos que se quieren comprobar o mediante la evaluación de riesgos potenciales.
En concreto, se realiza un examen de los accesos a los datos almacenados en las bases de datos con el fin de poder medir, monitorear y tener constancia de los accesos a la información almacenada en las mismas. Si bien el objetivo puede variar en función de la casuística, en todos los casos el fin último persigue, de uno u otro modo, la seguridad corporativa.
Una auditoría de base de datos, por lo tanto, facilita herramientas eficaces para conocer de forma exacta cuál es la relación de los usuarios a la hora de acceder a las bases de datos, incluyendo las actuaciones que deriven en una generación, modificación o eliminación de datos.
En la práctica, permite responder a muchas preguntas que pueden resultar relevantes a la hora de controlar y auditar. Desde determinar quién accede a los datos, cuándo se accedió o cuál es su ubicación en la Red y desde qué dispositivo o aplicación lo hizo, hasta qué sentencia SQL fue ejecutada, así como el resultado del acceso.
Realizar un seguimiento de estos eventos en la base de datos también es un primer paso para llevar a cabo auditorías en las aplicaciones asociadas a aquella. No en vano, el papel primordial que tienen los datos en las organizaciónes, su activo más valioso, obliga a controlar los pormenores de su acceso.
En este sentido, la auditoría de base de datos es un control necesario, cuya dificultad aumenta de forma paralela a la creciente complejidad de las tecnologías de bases de datos. Asímismo, las amenazas de seguridad se han multiplicado, apareciendo nuevos riesgos e incrementándose los ya existentes, al tiempo que se amplía su alcance a través de la disciplina conocida como Gestión de Recursos de Información.
Todas estas circunstancias han motivado la necesidad de nuevos mecanismos de control y seguridad, al tiempo que se hace necesario recurrir a personal cualificado que, por lo general, es externo. Aún así, la auditoría representa un gran desafío, pues los sistemas aumentan su complejidad con mayor rapidez que los procedimientos y tecnologías diseñadas para su control.


Resultado de imagen de Bases de Datos y la Auditoría

DICTAMEN DEL AUDITOR

DICTAMEN DE AUDITORIA

El dictamen del auditor deberá describir el alcance de la auditoría declarando que fue conducida de acuerdo con normas de auditoría generalmente aceptadas o de acuerdo con normas o prácticas nacionales relevantes según sea apropiado.

El dictamen deberá incluir una declaración de que la auditoría fue planeada y realizada para obtener seguridad razonable de que los estados financieros están libres de errores importantes.

El dictamen del auditor deberá describir la auditoría en cuanto incluye:

(a)      examinar, sobre una base de pruebas selectivas, la evidencia para soportar los montos y revelaciones de los estados financieros;

(b)      evaluar los principios de contabilidad usados en la preparación de los estados financieros;

(c)             evaluar las estimaciones importantes hechas por la administración en la preparación de los estados financieros; y,

(d)             evaluar la presentación general de los estados financieros.

El dictamen deberá incluir una declaración del auditor de que la auditoría proporciona una base razonable para su opinión.