CONFIRMACIONES EXTERNAS (NIA 505)

NIA 505 - CONFIRMACIONES EXTERNAS

Objetivo:
El objetivo del auditor cuando utiliza procedimientos de confirmación externa es diseñar y aplicar dichos procedimientos con el fin de obtener evidencia de auditoría relevante y fiable.

Las confirmaciones son parte fundamental de la auditoria la cual son útil para la información para confirmar datos de los estados financieros.

TIPOS DE CONFIRMACION
Positiva: Esta de acuerdo
Negativa: No esta de acuerdo
Excepto: Si pero salvo que.....

Si la administración se niega el envío de confirmaciones, debe el auditor evaluar los riesgos, investigar razones por la cual la administración no quiere enviar dichas confirmaciones.

ELABORACION Y ENVIO
- La auditoria externa realiza el modelo la la carta de confirmacion
- La administracio o la entidad es la encargadda de enviar la carta de confirmacion a quien corresponda.

CONFIRMACIONES EN BASE NIAS A LOS ABOGADOS

- Como respuesta a los riesgos valorados en incorrecion material en las afirmaciones

- Para identificar litigios y reclamaciones

NIA 210

ACUERDO DE LOS TÉRMINOS DEL ENCARGO DE AUDITORÍA

Esta Norma trata de las responsabilidades que tiene el auditor al acordar los términos del encargo de auditoría con la dirección y, cuando proceda, con los responsables del gobierno de la entidad.

Ello incluye determinar si concurren ciertas condiciones previas a la auditoría cuya responsabilidad corresponde a la dirección y, cuando proceda, a los responsables del gobierno de la entidad. La NIA 220* trata de los aspectos relacionados con la aceptación del encargo que se encuentran bajo control del auditor.

Objetivo 

El objetivo del auditor es aceptar o continuar con un encargo de auditoría únicamente cuando se haya acordado la premisa sobre la que la auditoría se va a realizar mediante:

a) La determinación de si concurren las condiciones previas a una auditoría.

b) La confirmación de que existe una comprensión común por parte del auditor y de la dirección y, cuando proceda, de los responsables del gobierno de la entidad acerca de los términos del encargo de auditoría.

Limitaciones al alcance de la auditoría antes de la aceptación del encargo de auditoría:

Si la dirección o los responsables del gobierno de la entidad incluyen en la propuesta de los términos del encargo de auditoría la imposición de una limitación al alcance del trabajo del auditor de tal forma que el auditor considere que tendrá que denegar la opinión sobre los estados financieros, el auditor no aceptará dicho encargo con limitaciones como encargo de auditoría, salvo que esté obligado por las disposiciones legales o reglamentarias.

MARCO LEGAL

Dentro del Marco Legal para los términos al momento de aceptar el encargo de auditoria se debe de tener encuentra lo siguiente:

Marco con proposito General: Cumple con las necesidades comunes de información financiera a un Grupo de usuario

Marco con propósito especial: Cumple con las necesidades específica de un usuario.

REQUISITOS PARA UN MARCO DE REFERENCIA:

- Relevancia
- Neutralidad
- Integridad
- Confiabilidad
- Comprensibilidad

REQUISITOS DE ACUERDO CON LA ADMNISTRACION

A) Marco de Referencia en la preparación de los EEFF
B) Control Interno / Libre de fraude o error
C) Dar acceso al auditor para su respectivo alcance de auditoria.

Resultado de imagen para acuerdo

INFORME TECNICO

INFORME TÉCNICO

Para la elaboración  y preparación de un informe Técnico es necesario realizar las siguientes preguntas:

¿Qué ser va a escribir?
¿Quién lo va leer?
¿Qué uso se le dará?

Tipos:

Por extensión: Cortos y Largos
Por Función: Naturaleza de la empresa

ESTRUCTURA DE INFORME TÉCNICO GLOBAL

- Presentación
- Introducción
- Desarrollo / Hallazgos / Resultados
- Conclusiones y Recomendaciones
- Anexo

METODOLOGÍAS DE PREPARACIÓN

Uno debe de tener también su propia marca y estilo:

- Enumerar
-Clasificar
- Revisar
- Redactar
- Editar

REDACCIÓN:  Composición de textos escritos. Poner en escrito algo sucedido.


INFORMES DE AUDITORIA

INFORMES DE AUDITORIA

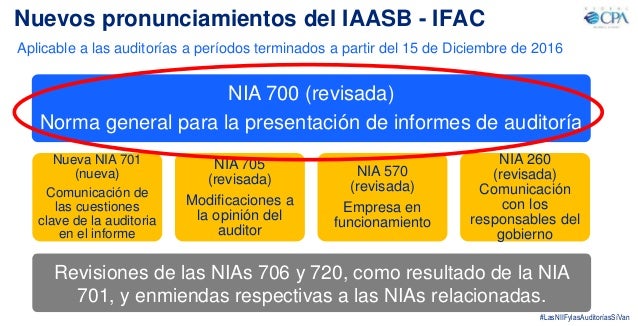
El informe de auditoría, es la forma en que se concreta el trabajo realizado por el auditor durante el período de visita al cliente y el tiempo de trabajo en oficina. El informe de Auditoría en su preparación, como factores relevantes, debe considerar lo siguiente: 
1. La información financiera debe haber sido preparada utilizando principios de contabilidad generalmente aceptados, 
2. Estos principios deben haber sido aplicados uniformemente. 
3. Se refiere a la presentación razonable de la situación financiera, los resultados y el flujo de efectivo. 4. Hacer referencia a otros auditores en el informe de auditoría, cuando corresponda. 
5. Información financiera comparativa

PARTES DEL INFORME DE AUDITORIA 
1. Opinión o dictamen del auditor 
2. Estados Financieros 
3. Notas a los Estados Financieros 
             Constitución de sociedad 
             Criterios Contables aplicados
               Notas a las cuentas del balance
Resultado de imagen para INFORMES DE AUDITORIA 2017 NIA 700

COBIT

COBIT

            Es un modelo para el auditor la gestión de sistemas de información y tecnología.

HISTORIA:
            Lanzado en 1996 por ISACA por una investigación de expertos

PRINCIPALES BENEFICIOS:

-       Proporcionar serie de herramientas
-       Desarrollo de políticas
-       Cumplimiento de requerimientos de IT
-       Clara definición de propiedad y responsabilidad.


CARACTERISTICAS:

-       Orientado al negocio
-       Alinea estándares y regulaciones de “facto”
-       Basada en una revisión crítica y analítica de las tareas y actividades de IT
-       Alineada con estándares de control y auditoria de COSO, IFAC, ISACA etc.

PRINCIPIOS

-       Satisfacer requerimientos de información
-       Satisfacer requerimientos de Calidad
-       Satisfacer requerimientos de Fiduciarios

VERSIONES:
-       1
-       2
-       3
-       4
-       5 (2012) Ultima Versión


Resultado de imagen para COBIT

COSO

COSO

            Comisión voluntaria constituida por representantes de cinco organizaciones del sector privado de Estados Unidos de América.

INFORME DEL COSO

            Es un documento que contiene directrices para la implementación de gestión y control de sistemas de control


            Ventajas:

-       Dirección a la empresa para una visión global de riesgos
-       Prioriza los objetivos
-       Alinea los objetivos del grupo con los objetivos de unidades de riesgo
-       Implementa una nueva cultura.

EVOLUCION DEL COSO:

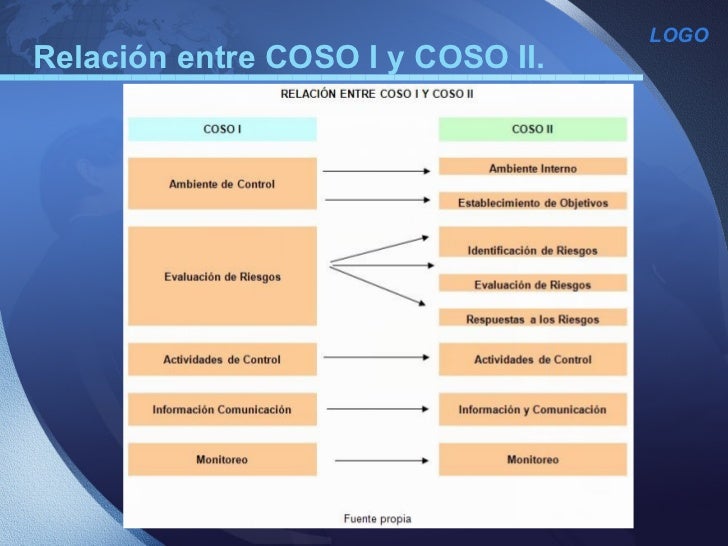
-       COSO I (1992) Control Integrado – Marco Integrado
-       COSO II (2004)
-       COSO III (2013)  Control Integrado – Marco Integrado

Los cambios de COSO del uno al tries en forma general el cambio y objetivo que busca el coso en su evolución es el Ambiente de Control Interno Adecuado.


Resultado de imagen para COSO
Resultado de imagen para coso 1 2 y 3
Resultado de imagen para coso 2013


ESTANDARES Y METODOLOGÍAS INTERNACIONALES DE AUDITORIA DE SISTEMAS DE INFORMACION

¿Qué es la metodología de Auditoria de SI?

*          Un camino estructurado de forma lógica para asegurar el éxito de proyectos de auditoria de informática.

*          Un grupo de etapas que pueden adaptarse a empresas pequeñas, medianas y grandes de cualquier giro para planear y desarrollar proyectos de auditoría en informática.


ESTÁNDARES DE AUDITORÍA DE SISTEMAS

Definen los requerimientos obligatorios para la auditoria de sistemas y la generación de informes. Una auditoría se realiza con base a un patrón o conjunto de directrices o buenas prácticas sugeridas. Existen estándares orientados a servir como base para auditorías de informática. Uno de ellos es COBIT (Objetivos de Control de la Tecnologías de la Información), dentro de los objetivos definidos como parámetro, se encuentra el “Garantizar la Seguridad de los Sistemas”. Adicional a este estándar podemos encontrar el estándar ISO 27002, el cual se conforma como un código internacional de buenas prácticas de seguridad de la información, este puede constituirse como una directriz de auditoría apoyándose de otros estándares de seguridad de la información que definen los requisitos de auditoría y sistemas de gestión de seguridad, como lo es el estándar ISO 27001


El objetivo de los Estándares de Auditoria es informar:

Informar a los auditores de sistemas el mínimo nivel aceptado para resolver las responsabilidades profesionales precisadas en el código de ética profesional de ISACA para auditores de sistemas de información.
 A las gerencias y otras partes interesadas sobre las expectativas de la profesión concernientes a quienes la practican. Proveer información sobre el cómo cumplir con los estándares de la Auditoria de Sistemas.


Metodología y Estándares

* Utilización de metodologías, instrumentos y procedimientos operativos propios. 

* En la planificación de las auditorias informáticas Empleo de marcos referenciales para la declaración de los objetivos del control.

* En el desarrollo de las auditorias informáticas empleo de herramientas de auditoría específicas.

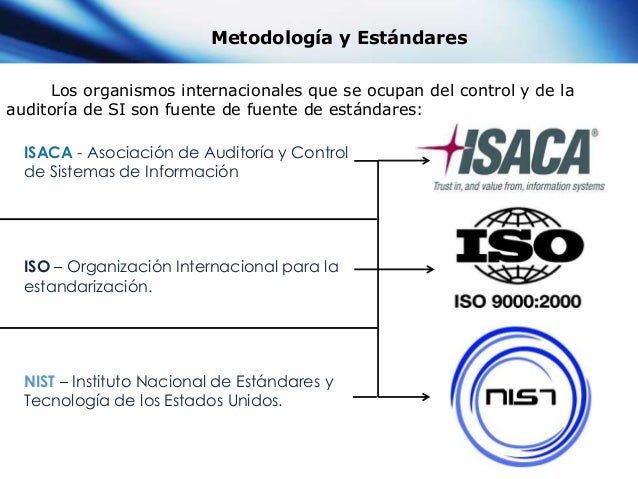
Los organismos internacionales que se ocupan del control y de la auditoría de SI son fuente de fuente de estándares:

ISACA - Asociación de Auditoría y Control de Sistemas de Información
ISO 17799 – Organización Internacional para la estandarización. 
CertifiedInformation Security Manager, CISM - También ISACA provee la Certificación para la Administración de la Seguridad de la Información del cual intenta garantizar que existan administradores de seguridad de TI que tengan los conocimientos necesarios para reducir el riesgo y proteger a la organización. 
NIST – Instituto Nacional de Estándares y Tecnología de los Estados Unidos.
En la actualidad existen tres tipos de metodologías de auditoria informática:

* R.O.A. (RISK ORIENTED APPROACH), diseñada por Arthur Andersen.  

* CHECKLIST o cuestionarios.

* AUDITORIA DE PRODUCTOS (por ejemplo, Red Local Windows NT; sistemas de Gestión de base de Datos DB2; paquete de seguridad RACF, etc.).


En sí las tres metodologías están basadas en la minimización de los riesgos, que se conseguirá en función de que existan los controles y de que éstos funcionen. En consecuencia el auditor deberá revisar estos controles y su funcionamiento. Las metodologías de auditoría de SI son de tipo cualitativo/subjetivo. Se puede decir que son subjetivas por excelencia. Están basadas en profesionales de gran nivel de experiencia y formación, capaces de dictar recomendaciones técnicas, operativas y jurídicas, que exigen en gran profesionalidad y formación continua.

Solo existen dos tipos de metodologías para la auditoria de SI:

Controles Generales.- Son el producto estándar de los auditores profesionales. El objetivo aquí es dar una opinión sobre la fiabilidad de los datos del computador para la auditoría financiera, es resultado es escueto y forma parte del informe de auditoría, en donde se hacen notar las vulnerabilidades encontradas. Están desprestigiadas ya que dependen en gran medida de la experiencia de los profesionales que las usan.

Metodologías de los auditores internos.- Están formuladas por recomendaciones de plan de trabajo y de todo el proceso que se debe seguir. También se define el objetivo de la misma, que habrá que describirlo en el memorando de apertura al auditado. De la misma forma se describe en forma de cuestionarios genéricos, con una orientación de los controles a revisar. El auditor interno debe crear sus metodologías necesarias para auditar los distintos aspectos o áreas en el plan auditor

ISO 17799

Surgida de la norma británica BS 7799, la norma ISO 17799 ofrece instrucciones y recomendaciones para la administración de la seguridad.
La norma 17799 también ofrece una estructura para identificar e implementar soluciones para los siguientes riesgos:
• Política de seguridad: escribir y comunicar la política de seguridad de la compañía
• Organización de seguridad: definir los roles y las responsabilidades. Monitorear a los socios y a las empresas tercerizadas
• Clasificación y control de activos: llevar un inventario de los bienes de la compañía y definir cuán críticos son así como sus riesgos asociados
• Seguridad del personal: contratación, capacitación y aumento de concientización relacionadas a la seguridad
• Seguridad física y del entorno: área de seguridad, inventarios del equipamiento de seguridad
• Comunicación / Administración de operaciones: procedimientos en caso de accidente, plan de recuperación, definición de niveles de servicio y tiempo de recuperación, protección contra programas ilegales, etc.
• Control de acceso: establecimiento de controles de acceso a diferentes niveles (sistemas, redes, edificios, etc.)
• Desarrollo y mantenimiento del sistema: consideración de la seguridad en sistemas desde el diseño hasta el mantenimiento
• Plan de continuidad empresarial: definición de necesidades en términos de disponibilidad, recuperación de tiempo y establecimiento de ejercicios de emergencia

• Contratación: respeto por la propiedad intelectual, las leyes y las reglamentaciones de la compañía


Resultado de imagen para estandares y metodologias de sistemas de informacion 
Resultado de imagen para estandares y metodologias de sistemas de informacion